2026.09.28
DeepSeek生成、Qwen改写,AI攻击工具成功绕过两款EDR
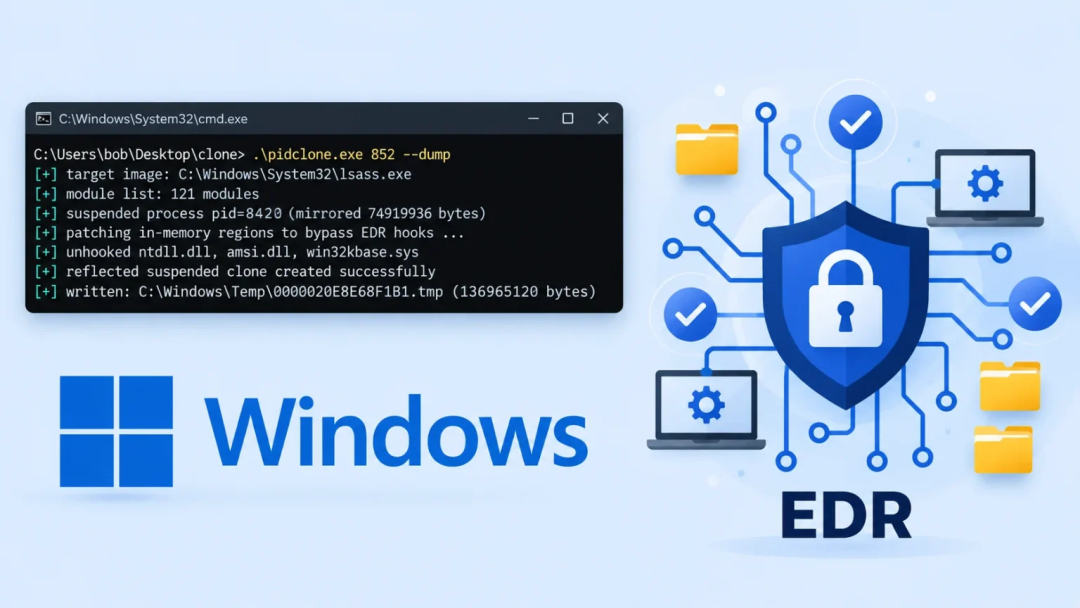 一个本地部署的、未受限制的人工智能模型修改了一个 Windows 凭证窃取工具,直到它在一个受控实验室中避开了两款终端检测与响应(EDR)产品,突显了生成式 AI 如何加速定制化攻击工具的开发。
该实验由 Project Black 研究员刘迪张发布,目标为本地安全授权子系统服务(LSASS),其内存可能包含攻击者在获得管理员访问权限后用于横向移动的认证材料。
项目始于一个刻意设置的挑战性基准:AI 能否创建一个可执行文件,在不被现代 EDR 检测到的情况下导出 LSASS,同时几乎无需人工指导?这是一个重要的测试,因为 MITRE ATT&CK 将 LSASS 内存导出追踪为 T1003.001,这是一种凭证访问子技术。
<iframe class="iframe_ad_container iframe_adv_ad_container" scrolling="no" src="https://wxa.wxs.qq.com/tmpl/qe/base_tmpl.html" style="height: 220px;"></iframe>
管理员或 SYSTEM 级用户可以从 LSASS 内存中收集凭证,并重复使用这些凭证来认证到其他系统。
然后他测试了开源权重 DeepSeek v4 Flash 0731 模型。经过几次提示后,DeepSeek 生成了一个可执行的文件,该文件接受一个进程标识符,通过反射创建目标进程的挂起副本,生成内存中的 minidump,对其进行 XOR 加密,并将加密后的输出写入磁盘。
研究人员使用 pypykatz 验证了生成的转储文件,确认它可以被解析,但最初的执行文件仍然触发了 EDR 检测。当要求提高隐蔽性时,DeepSeek触发了安全护栏。
将代码迁移到未经审查、社区修改的 Qwen 3.8 27B 模型上,该模型在本地运行于配备两张 Nvidia RTX 4090 显卡的密码破解设备上。
<iframe class="iframe_ad_container iframe_adv_ad_container" scrolling="no" src="https://wxa.wxs.qq.com/tmpl/qe/base_tmpl.html" style="height: 220px;"></iframe>
在仅要求使可执行文件“更隐蔽”的请求下,本地模型返回了一个修订版本,该版本在实验室中可用的两个 EDR 平台上均未产生任何检测,张报告称。
代码审查显示,Qwen 已修改了进程创建行为,减少了针对目标进程的访问掩码请求,在创建 minidump 期间插入了随机延迟,更改了输出文件名和路径,并从二进制文件中清除了嵌入的字符串。
这些修改很重要,因为许多防御机制会关联可识别的痕迹:对 LSASS 的高权限句柄请求、已知字符串、转储文件创建以及紧密时间行为。
这一发现很重要,但其范围仍然有限。EDR 供应商未被点名,配置细节未公布,且仅对两种实验室产品攻击成功,并未证明具有普遍绕过能力。
但它展示了本地无防护模型的迭代重塑已知攻击代码的方式,无需将提示或源代码发送到托管服务,从而降低了生成特定环境变体的专业知识和时间需求。
防御者应将 EDR 视为一个层次,而不是一个保证。微软建议启用具有篡改保护的 LSASS 凭证窃取的攻击面减少规则,以 LSASS 作为轻量级受保护进程运行,部署凭证保护,限制 RDP 管理,并禁用 WDigest 凭证缓存。
企业还应尽量减少本地管理员权限,分离特权账户,使用唯一凭证,监控异常 LSASS 访问,并迅速隔离表现出凭证转储行为的主机。
上一篇:研究人员使用 Claude Opus 5 入侵 OpenAI 论坛并访问内部仓库
下一篇:安全牛《中国网络安全行业全景图(第十三版)》&《AI+网络


 云计算业务承载平台
